服务器又给人黑了。这次是给人黑了数据库,被人删库+勒索,先放图吧。我还花了今天一个下午的时间查+修这个漏洞,导致网站有接近6个小时都没法访问。
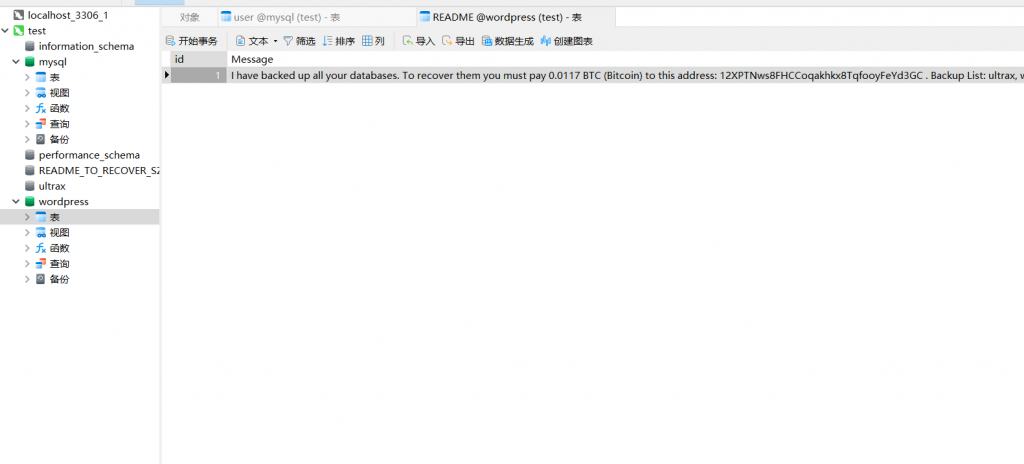
今天下午两点的时候,wordpress突然又连不上数据库了。这次重启httpd也救不回来。
在多次尝试后,发现是mysql的root账户登不上去,密码是对的,但就是登不上去。这个时候我就已经初步怀疑是被人登上mysql改了密码。
试着用mysqld_safe –skip-grant-tables跳过验证,然后改了root密码。发现登上去之后wordpress就剩上图的内容了,仔细一看才知道确实是给人黑了。
还好前两天做了快照,不用回滚个几个星期啥的,不然真的会疯的。回滚后第一件事就是改了个更复杂的密码。复盘之后推测该漏洞——是前几天为了能通过navicat远程访问centos7服务器的mysql数据库,修改user表导致的漏洞。
接下来就是排除服务器的安全漏洞了,先把服务器的基线风险一个一个处理掉吧。同时还要琢磨下Mysql权限这块的知识。平时确实没注意过这方面,都是靠快照救回来的。
